お役立ちコラム
レンタルサーバー・ホスティングの不正アクセスとは?借りる基盤の管理責任
この記事のまとめ
レンタルサーバーやホスティングを利用していても、借りている基盤の中で自社が置いたコンテンツやアカウントの管理責任は利用者側に残ります。公的機関が公表した指導事例では、コンテンツ管理システム(CMS)の脆弱性放置、弱いパスワード、放置されたインストーラなどが不正アクセスの入り口になっています。以下の要点を押さえておくと、日々の運用を見直しやすくなります。
- OSやミドルウェアを事業者、アカウントとコンテンツを利用者が管理する例があります。
- 脆弱性放置、弱いパスワード、デフォルト設定の残置が代表的な侵入経路です。
- 個人情報保護委員会の指導では、外部からの不正アクセス防止の不備が最多となっています。
- 委託先の監督不備も指導対象であり、契約と分界点の確認が欠かせません。
レンタルサーバーとホスティングの基礎
レンタルサーバー・ホスティングの仕組み
レンタルサーバーとは、事業者が用意した機械を借りてウェブサイトやメールを動かす仕組みです。
形態としては、1台の機械を多数の利用者で分け合う共用型、1台をまるごと使う専用型、1台の中に仮想的な区画を作って専有する仮想専用サーバー(VPS)などがあります。共用型には、利用者が作成したCGIプログラムを動かせるサービスもありますが、CGIの利用可否はOS、Webサーバー、プランなどの仕様によって異なります。東京大学情報基盤センターが案内するさくらのレンタルサーバーでは、利用者が作成したCGIプログラムを動かせる一方で、プログラムの作り方や動作確認については事業者のサポート対象外となる運用が示されています(参照*1)。つまり、同じ機械の上に多くの利用者が同居していても、自分が置いたプログラムの安全性は自分で確かめる必要があります。
ホスティングという言葉も同じ意味で使われ、ウェブサーバーやメールサーバーを預けて動かすサービス全般を指します。借りている以上、機械そのものは自社の所有物ではありませんが、その上に置いた情報や設定は自社の管理下にあるという二層構造を理解しておくことが出発点です。
借りる側と貸す側の責任分界点
責任分界点とは、事業者と利用者のどちらが何を守るかを分ける線のことです。
汎用レンタルサーバーの説明では、OS(基本ソフト)とメールサーバー、ウェブサーバー、DNSサーバーといった基盤部分は事業者側で管理し、利用者は自ら登録したアカウントとパスワード、ウェブコンテンツを適切に管理する役割を負うとされています。同じ資料では、利用者側で設置したCMSなどのコンテンツにおいてセキュリティホールを悪用した不正アクセスが起きた場合、調査費用や復旧作業の費用は利用者側で負担する場合があると明記しています(参照*2)。
この分界の考え方は事業者ごとに細かい違いがあり、契約書や利用規約で個別に定められます。利用者としては、まず自分の使っているサービスでどこまでが事業者の責任で、どこからが自分の責任なのかを、契約時と運用開始後の両方で確認しておくことが実務の起点になります。借りているから安全という発想ではなく、借りているからこそ自分の担当範囲を正確に把握する姿勢が欠かせません。
ホスティング経由の不正アクセスの手口と原因
脆弱性放置とCMS改ざん
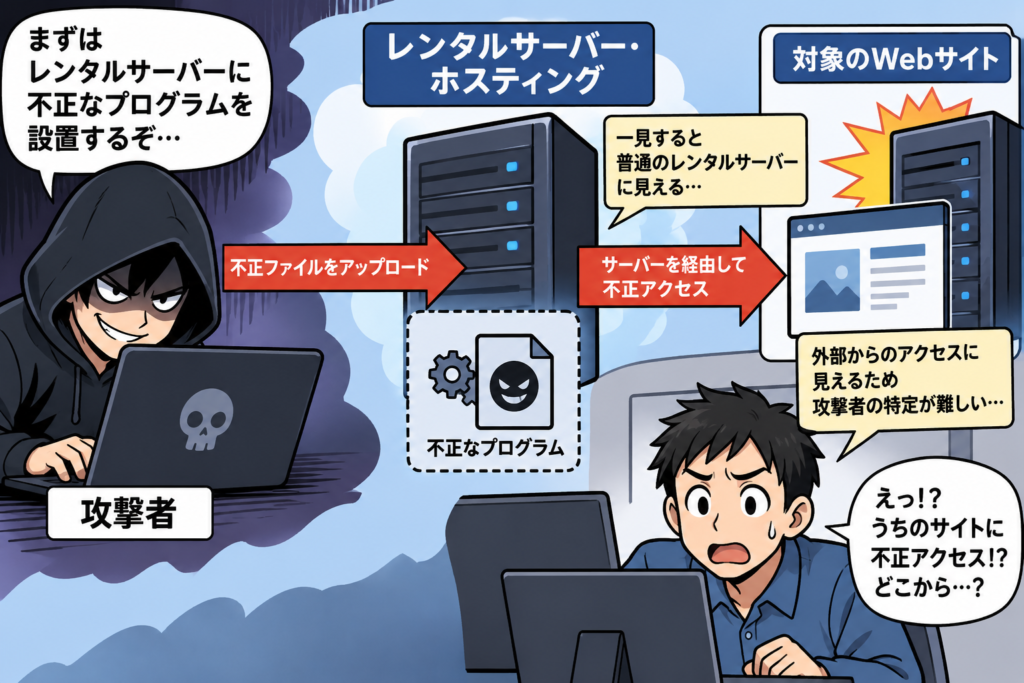
レンタルサーバー上のウェブサイトでは、CMS(コンテンツ管理システム)の脆弱性放置が、改ざんにつながる侵入口の一つとなります。
個人情報保護委員会が公表した事案では、事業者の公開ウェブサイトで使用するCMSの管理者IDとパスワードが窃取され、レンタルサーバーに設置されたウェブサイトが不正プログラムによって改ざんされ、同サーバーの5つのウェブサイトで管理される個人データに漏えいのおそれが生じたとされ、CMSの脆弱性を突かれ管理者権限を奪われたことが原因と考えられると整理されました(参照*3)。
東京外国語大学は、ウェブサイトを更新するシステムであるCMSの脆弱性を利用した不正アクセスと調査で判明したことを公表しました(参照*4)。
警察庁はウェブサイト改ざんの手口として、窃取したアカウント情報の悪用、ソフトウェアの脆弱性の悪用、組織内のアクセス制御機能の不備の悪用を挙げました(参照*5)。
共通するのは、更新が滞ったソフトウェアや管理が緩んだ認証情報がそのまま入り口になっている点です。自社が借りているサーバーの上で動いているCMSやプラグインの版数を把握し、修正版が出たときに素早く反映できる体制を持てているかが、まず問われます。
弱いパスワードと設定ミス
脆弱性そのものよりも、運用側の設定不備が入り口となる事例も繰り返し起きています。
個人情報保護委員会は、事業者が管理するサーバーが不正アクセスを受け従業者と顧客の個人データに漏えいのおそれが生じた事案について、管理者権限のアカウントが複数あったうち一部のパスワードが4桁の文字と数字で構成されていたことから、パスワード強度に問題があったことが原因と考えられると整理しました(参照*3)。
同委員会は、委託先が利用するVPSが不正アクセスを受け顧客の個人データに漏えいのおそれが生じた事案では、委託先がファイアウォールをデフォルト設定のまま任意のIPアドレスから接続可能な状態で利用し、VPSのログインIDとパスワードもデフォルトのままだったことでブルートフォース攻撃(総当たり攻撃)により認証を突破されたとまとめました(参照*3)。
IDとパスワードの使い回しについては、どこか1つで流出が起これば、同じIDとパスワードを使う他のサービスが根こそぎ乗っ取られる場合があると注意喚起されています(参照*6)。
短いパスワード、初期値のままの認証情報、接続元を絞らないファイアウォール設定は、いずれも不正アクセスや認証突破のリスクを高め、侵入を容易にするおそれがあります。自社のVPSやレンタルサーバーで、初期設定のまま放置されている項目がないかを一度洗い出しておくことが、地味ながら効果の大きい見直しになります。
放置・休眠サーバーの危険
管理の目が届かなくなったサーバーやアカウントは、それだけで侵入口となり得ます。
個人情報保護委員会は、事業者が運営するECサイトへの不正アクセス事案について、Webサーバーとして利用していた共有型レンタルサーバーの公開領域に、本来削除すべきECサイトのインストールプログラムを誤って置いたままにしていたこと、ファイアウォールも設置していないなどのネットワーク面のセキュリティ不備があったこと等が原因と考えられると整理しました(参照*3)。
汎用レンタルサーバーの案内では、所有者不在など放置状態のアカウントは削除して適切に管理するよう求めています(参照*2)。
東京外国語大学は、アジア・アフリカ言語文化研究所が研究業績の公開用に管理しているウェブサーバー内の一部サイトにアクセスするとオンラインカジノサイトに誘導される状態が作られていたと公表しました(参照*4)。
部署異動や担当者の退職で管理が引き継がれなかったサイト、検証用に立てたまま忘れられたサブドメインは、攻撃者から見れば手薄な標的です。定期的な棚卸しと、不要になった資産の停止・削除を運用に組み込むことが求められます。
公的機関が示す指導事例と傾向
個人情報保護委員会の指導傾向
個人情報保護委員会が公表する指導事例には、レンタルサーバーを利用したウェブサイトへの不正アクセス事例も含まれており、個人情報取扱事業者における安全管理措置や不正アクセス対策の不備の例を確認できます。
同委員会は、令和6年度第1四半期における指導等の内容について、技術的安全管理措置に関して外部からの不正アクセス等の防止の不備が最も多く44件、アクセス制御の不備が5件みられたとし、このほか委託先に対する監督の不備が8件、組織的安全管理措置の不備が7件、人的安全管理措置の不備が2件、物理的安全管理措置の不備が2件について指導を行ったとまとめました(参照*3)。
同委員会は、令和6年度における個人データの漏えい等事案について、個人情報保護法第26条第1項に基づく報告の処理を19,056件行ったと明らかにしました。同委員会は、社会保険・人事労務業務支援システムを運営する株式会社エムケイシステムのサーバーが不正アクセスを受け、ランサムウェアにより同社システム上で管理されていた個人データが暗号化され漏えい等のおそれが生じた事案では、多数の委託元から報告が寄せられたと記述しました(参照*7)。
報告件数の多さと、指導内訳の中で外部からの不正アクセス防止の不備が最多である点は、ホスティング基盤を使う組織にとって共通の課題を示しています。共用の基盤に事業を預けている以上、1件の被害が委託元にも波及する構造も併せて意識する必要があります。
JPCERT/CCの脆弱性通知
ホスティング基盤の脆弱性について、ホスティング事業者を通じて契約ユーザーへ周知された事例があります。
JPCERT/CCは、Shadowserver Foundationから本脆弱性の影響を受ける可能性のある国内ホストとして約120件の情報共有を受け、ホスト数は2026年1月中旬時点で約600件に上ったため、内訳の大半を占めるホスティング事業者向けに、契約ユーザーへ対応の周知を依頼する個別通知を実施したと公表しました。同センターは、本脆弱性の公表以前から当該製品の侵害に関する報告を受けており、それ以外にも国内で約10件、脆弱性の悪用が可能になるホストの稼働が確認されたため、脆弱性公表直後から利用組織に対して個別通知を行ったとまとめました(参照*8)。
IPA(独立行政法人情報処理推進機構)は、2024年以降も引き続きランサムウェア攻撃、標的型攻撃、DDoS攻撃などが国内外で多数観測され、攻撃手口の巧妙化・洗練化も確認されるなど、サイバー空間における脅威が増大していると整理しました(参照*9)。
事業者から届く通知は、自社に直接関係する脆弱性情報である可能性が高い連絡です。契約者向けメールの受信先が生きているか、担当者が変わっても届き続ける仕組みになっているかを点検しておくと、対応の遅れを避けられます。
利用者が取るべき管理責任と対策
アカウント・パスワード管理
借りている基盤であっても、アカウントとパスワードの管理は利用者側の中心的な責任です。
警察庁は、ウェブサーバーのOSやソフトウェアを最新の状態に保つこと、管理者のIDやパスワードを適切に管理すること、ウイルス対策ソフト等を導入すること、ウェブサーバー上の不要なサービスやアカウントを削除または停止することを推奨しました(参照*5)。
政府のハンドブックは、なぜクラウドにアクセスできたかという問題を封じるため、個人と業務用でパスワードを使い回していたことが原因ならこれを防ぐという考え方を示しました(参照*6)。
管理者アカウントの棚卸し、退職者や異動者に紐づくアカウントの削除、業務ごとに独立したパスワードの利用、可能な範囲での多要素認証の導入が原則になります。派手さはない対策ですが、実際の指導事例で繰り返し原因となっているのはこの領域です。
CMS・ソフトウェアの更新
ソフトウェア面では、CMSと関連部品を最新に保つ運用が対策の柱です。
警察庁は、ウェブアプリケーションやCMS等の脆弱性を塞ぐため、改ざんに関する原因等の調査を基に、利用しているOSやソフトウェア、ネットワーク機器等の更新ファイルを適用して脆弱性を塞ぐよう求めました。同庁は、ウェブアプリケーションに対する攻撃からウェブサーバーを保護するため、ウェブアプリケーション向けの防御製品(WAF:Web Application Firewall)等のセキュリティ製品を導入するよう挙げました(参照*5)。
汎用レンタルサーバーの案内では、ウェブコンテンツでCGIやCMSなどを使用する場合はプラグイン等も含めて常に最新・安定版で運用し、セキュリティホールやバグが発見された場合は速やかに更新し適切に対処するよう求めています(参照*2)。
更新には、既存の機能やデザインが動かなくなる互換性のリスクも伴います。検証環境での動作確認、変更履歴の把握、切り戻しの手順を事前に決めておくと、更新を止めずに継続できる運用に近づきます。
委託先・事業者との責任確認
自社のサイトやシステムを外部に任せている場合、委託先との責任確認も欠かせない論点です。
個人情報保護委員会は、委託元である事業者において委託契約の締結および委託先における個人データの取扱状況の把握が不十分であり、委託先に対する監督に不備が認められたと整理しました(参照*3)。
法政大学は、情報ネットワーク事業の管理を委託している日鉄ソリューションズ株式会社の社内ネットワークが不正アクセスを受け、同学の学生および教職員の個人情報の一部が外部に漏洩した可能性があることが判明したと公表しました(参照*10)。
同委員会は、外部からの不正アクセス等による個人データの漏えい等への対応が個人情報取扱事業者において適切に実施されるよう、情報セキュリティ関係省庁および関係機関との連携・協力のため、個人情報保護法サイバーセキュリティ連携会議を令和7年1月15日にオンラインで開催したと明らかにしました(参照*7)。
委託先に運用を任せていても、監督責任は委託元に残ります。契約書での役割分担の明記、定期的な取扱状況の報告受領、インシデント発生時の連絡経路の合意を、契約時とその後の運用の両方で確認していく姿勢が実務の要になります。
おわりに
レンタルサーバーやホスティングでは、基盤の一部を事業者が担っていても、アカウントとコンテンツの管理範囲や責任は、サービス形態、契約内容、運用代行の有無などによって異なります。公的機関の指導事例が示すのは、脆弱性放置、弱いパスワード、放置されたプログラム、委託先監督の不備といった運用上の課題が、不正アクセスの原因としてみられる点です。
まずは自社の契約における責任分界点を確認し、管理者アカウントの棚卸しとCMSの更新状況の把握から着手すると、優先順位を付けやすくなります。事業者からの通知が確実に届く体制と、委託先との合意事項の見直しをあわせて進めることで、借りている基盤の上でも自社の情報を守る運用に近づけていけます。
お知らせ
レンタルサーバーやホスティングにおける不正アクセス対策は、インフラエンジニアが業務範囲や必須スキルを見極め案件選びで重視すべき観点です。またフリーランス向けの最新案件情報やスキル棚卸しの参考として、案件検索を活用しましょう。
cyseekではフリーランスのITエンジニア向けの案件をご紹介しています。
案件に関する新着情報は、以下のリンクからご覧ください。
参照
