お役立ちコラム
パッチマネジメントで脆弱性の優先順位を決める実務プロセス
この記事のまとめ
すべての脆弱性に即対応することは現実的ではありません。パッチマネジメントで脆弱性の優先順位を決めるには、深刻度・悪用状況・自組織の資産重要度を組み合わせて判断し、決められたプロセスに沿って運用へ落とし込む視点が欠かせません。
- CVSS・EPSS・KEV・SSVCなど複数の評価指標を組み合わせて判断します。
- 脅威・脆弱性・資産の3要素からリスクを整理し、閾値を設定します。
- 資産棚卸、識別、評価・計画・テスト、展開の4段階で運用します。
- 推奨期限は緊急24時間以内など、ガイドの数値を目安にします。
パッチマネジメントと脆弱性の基礎
パッチマネジメントの定義と目的
パッチマネジメントは、脆弱性対応の土台となる継続的な管理活動です。
パッチ管理は、運用環境への暫定的なソフトウェアリリースの展開と保守を管理するプロセスであり、事業上の実効性と効率を維持し、セキュリティの脆弱性を緩和し、実運用環境の安定性を保つ役割を担います(参照*1)。ここでいうパッチとは、ソフトウェアの不具合や脆弱性を修正する追加プログラムを指します。脆弱性は、攻撃者に悪用され得るソフトウェアの欠陥です。
パッチ管理は、事業継続とセキュリティの両立を目的とする運用サイクルです。優先順位の判断も個別のパッチ単位ではなく、組織全体の実運用環境を安定させる視点で組み立てる必要があります。
脆弱性の種類と深刻度の考え方
脆弱性には多様な類型があり、深刻度の指標も併せて理解しておく必要があります。
独立行政法人情報処理推進機構(IPA)は、2026年第1四半期にJVN iPediaへ登録した脆弱性を種類別に集計し、件数の多い順にクロスサイトスクリプティング(CWE-79)が1,163件、インジェクション(CWE-74)が406件、パス・トラバーサル(CWE-22)が402件、SQLインジェクション(CWE-89)が393件、バッファエラー(CWE-119)が337件と整理しました。
同じ集計では、2026年にJVN iPediaへ登録した脆弱性情報の深刻度別の内訳も示しており、「緊急」が15.7%、「重要」が40.6%、「警告」が41.7%、「注意」が2.0%となっています(参照*2)。深刻度は共通脆弱性評価システム(CVSS)に基づく区分で、脆弱性そのものの深刻度を表します。
深刻度と対応優先度は同じではありません。CVSSが高いから即対応、低いから放置という単純な運用にはなりません。
大量パッチ時代の実務課題
脆弱性の公表件数は年々積み上がり、実務担当者の負荷を押し上げています。
IPAによると、JVN iPediaは2007年4月25日の公開開始から2026年第1四半期までに、日本語版の累計登録件数が277,036件に達しました(参照*2)。
同機関の集計では、2025年の年間登録は「注意」820件、「警告」19,890件、「重要」14,773件、「緊急」6,121件で合計41,604件となり、年間4万件規模の情報が流通している実態が示されました(参照*3)。
さらにIPAは、マイクロソフト社の月例更新について、CVE-2026-56155とCVE-2026-56164の悪用がすでに確認されており、至急セキュリティ更新プログラムを適用するよう呼びかけました(参照*4)。
これらの数字は、限られた人員で対応しなければならない現実を示しています。全件即時対応は不可能である前提で、どの脆弱性から手をつけるかを判断できる仕組みが必要です。
優先順位付けを支える評価指標
CVSSとEPSSの役割と閾値
優先順位付けの入口では、脆弱性そのものの深刻度と悪用される確率を分けて評価します。
IPAの制御系人材育成プロジェクトは、CVSS基本値が脆弱性そのものの深刻度を評価する点では有用であるものの、悪用状況やユーザの環境情報を考慮していないため、対応の優先度を決めるために単体で用いるのは適切ではないと整理しました。
同プロジェクトは、CVSSや悪用確率予測指標(EPSS:Exploit Prediction Scoring System)などのリスク評価値を優先度付けに使う場合、適切な閾値の設定が必要であるとし、2023年に発番された全CVE(共通脆弱性識別子)を対象に分析した結果から目安を示しました(参照*5)。
CVSSとEPSSは役割が異なる指標で、片方だけでは判断材料として不足します。閾値は流用せず、自組織の資産構成やリスク許容度に合わせた調整が必要です。
KEVとSSVCによる判断
悪用状況と組織の状況を反映するには、KEVとSSVCの活用が有効です。
経済産業省のワーキンググループ資料は、脆弱性情報の分析に基づく対応区分の判断手法である利害関係者ごとの脆弱性分類(SSVC:Stakeholder-Specific Vulnerability Categorization)を活用し、判断ツリーで「即対応」「通常保守より優先」「通常保守」「対応保留」の4区分にカテゴリ判定する考え方を示しました。
同資料はまた、既知の悪用された脆弱性(KEV:Known Exploited Vulnerabilities)の評価、協調的な脆弱性開示(CVD)の推進などを挙げています(参照*6)。
KEVの評価は、優先度を引き上げる判断材料になります。SSVCは判断ツリー形式のため、担当者による判断のばらつきを抑える効果が期待できます。
リスクの3要素と指標の組み合わせ
複数の指標を使い分けるには、リスクを構成する要素の切り分けが役立ちます。
IPAの資料は、脆弱性の悪用状況である「脅威」、脆弱性そのものの深刻度を表す「脆弱性」、ユーザの環境情報を考慮しているかどうかの「資産」の3要素を組み合わせてリスクとして扱う考え方を示しました。
同資料は、CVSSやEPSS、SSVCなど各指標について3要素のどれを考慮できているかを整理し、活用の際は3要素と運用負荷の双方を加味したリスク評価を検討すべきとしています(参照*5)。
この整理により、各指標がリスクの3要素のどれを考慮できているかを確認できます。単一指標で優先順位を決めることの難しさも見えてきます。
優先順位付けの実務プロセス
資産の棚卸と重要度評価
優先順位付けは、自組織に何があるかを把握するところから始まります。
JPCERTコーディネーションセンター(JPCERT/CC)のガイドは、効果的なパッチ管理のために最低限、ハードウェアの種類とバージョン、オペレーティングシステムの種類とバージョン、アプリケーションとミドルウェア、コンピュータの役割、ネットワーク構成および接続、インストール済みと未適用の更新プログラムを取得する必要があると示しました(参照*1)。
IPAの制御システム調査では、脆弱性対策の要否の判断基準として「予想される損失額」「顧客の業務に影響するか」「高機密を要する特殊な情報を扱っているか」の割合が高いことが報告されています(参照*7)。
棚卸で押さえるべきは「何が」「どこに」「どのくらい重要か」の3点です。役割や損失額の見立てを紐づけておくと、後段の優先度判断で資産軸の重み付けを迷わず行えます。
パッチ識別と自組織該当性の判断
棚卸の次は、公表された脆弱性やパッチが自組織に関係するかを見極める工程です。
JPCERT/CCのガイドは、識別フェーズの目標として、信頼できる方法で新しいソフトウェア更新プログラムを探索すること、更新プログラムが運用環境に関連があるかを判断すること、ファイルを取得して確認すること、通常の変更か緊急の変更かを判断し、変更の要求書(RFC:Request For Change)を提出することを挙げました(参照*1)。
経済産業省の報告書は、ソフトウェア部品構成表(SBOM:Software Bill of Materials)を活用した脆弱性管理について、課題を抽出し解決策や今後の取組を整理することで、脆弱性管理の効率化、高度化、普及促進を図ることを基本方針としました(参照*8)。
SBOMを整えておくと、脆弱性を含む部品を使っている製品を早く洗い出せます。識別段階で優先順位と適用範囲の判断軸を先に決めておけば、後の評価・計画が迷いなく進みます。
対応区分と推奨期限の設定
識別した脆弱性は、対応区分と期限を紐づけて計画に落とし込みます。
JPCERT/CCのガイドは、更新の優先度と推奨展開期限として、緊急は24時間以内、非緊急のうち高は1週間以内、中は可用性に応じて新しいサービスパックまたは更新のロールアップを1〜2か月以内に展開、低は同じく6か月以内に展開する4段階を提案しました(参照*1)。
経済産業省のワーキンググループ資料は、脆弱性対応優先付けの尺度を「(リスク)÷(コスト)=(脅威発生可能性)×(脆弱性残留可能性)×(影響度)÷(コスト)」という関係で示しました(参照*6)。
期限を数字で明示すると、対応の遅れを見える化しやすくなります。外部情報の重要度をそのまま自組織の対応区分にせず、社内基準で再判定する運用は、過剰対応と対応漏れの双方を防ぐ助けになります。
検証環境でのテストと段階展開
決めた優先度と期限に沿って展開する際も、副作用への備えが欠かせません。
IPAの調査報告書は、セキュリティパッチの副作用によるシステム・サービス停止を経験したことがある製品利用者は比較的多く、その後、検証環境を用意し事前の検証を行う改善が行われているとまとめました(参照*9)。
JPCERT/CCのガイドは、段階的な展開によってソフトウェア更新プログラムをリリースすることが理想的であり、初期配布によって生じる可能性のある障害や悪影響を最小限に抑えられるとしています(参照*1)。
検証環境と段階展開は、優先順位付けの成果を安全に生かすための方法です。緊急区分でも影響範囲の狭いグループから順に展開すれば、副作用の連鎖を防げます。
運用定着とよくある失敗
パッチ管理の指標と成熟度
運用を定着させるには、成果と課題を測る指標が必要になります。
JPCERT/CCのガイドは、パッチおよび脆弱性の指標を、攻撃を受ける可能性の高さ、軽減対処時間、およびコストの3つに大きく分類しました(参照*1)。攻撃可能性は未適用パッチの残数や重大度の分布、軽減対処時間は識別から展開までの経過時間、コストは要員工数や検証環境の維持費などが該当します。
3カテゴリを揃えると、セキュリティ効果と運用負荷の両面から現状を評価できます。指標を絞りすぎるとバランスを欠くため、各カテゴリを最低1つずつ持つ設計が扱いやすくなります。
パッチ未適用が招く被害と実態
パッチ未適用がもたらす被害の実態は、指標整備の前提として押さえておく必要があります。
IPAが公開した中小企業向け調査報告(2024年度)では、サーバ等にセキュリティパッチを適用している企業は、設問への回答者2,203件のうち689件、31.3%にとどまりました。パッチを適用しない理由としては、評価や運用に多大なコストがかかるが552件で25.1%、適用しなくても問題ないと判断したが534件で24.2%となっています。
同調査は、不正アクセスを受けたケースの攻撃手口として、脆弱性が201件、48.0%で最も多かったとまとめています。パッチ未適用などによって脆弱性が残ることが、不正アクセスにつながる可能性を示す結果です(参照*10)。
これらの数字は、不正アクセスへの対策において、脆弱性管理の重要性を示しています。優先順位付けの仕組みでコスト対効果を可視化することが、被害抑制に役立ちます。
SBOM・ASM等による効率化
大量パッチ時代の運用は、仕組みで支える必要があります。
経済産業省の報告書は、SBOMを活用した脆弱性管理の実証で、脆弱性情報に加え、民間組織やベンダーにより提供される脆弱性付加情報の種類(深刻度、悪用可能性、アドバイザリ等)や取得可能性について評価するとしました(参照*8)。
IPAは、複数業界・複数規模の中小企業を対象に、外部から見える攻撃面の管理(ASM:Attack Surface Management)診断を実施し、126社を対象とした診断で全社に何らかの脆弱性を検知したうえで、リスクスコアや想定被害額、リスクレベル別の検出数などを診断レポートに掲載しました(参照*11)。
SBOMは自組織のソフトウェア構成を、ASMは外部から見える資産の状態を把握する道具です。ツール導入だけで優先順位付けが完結するわけではなく、対応区分と期限に紐づける運用プロセスがあって初めて機能します。
おわりに
年間で数万件規模の脆弱性情報の中から対応先を選ぶには、深刻度・悪用状況・自組織の資産重要度という3つの視点を組み合わせ、4段階のプロセスに沿って判断する運用が有効です。CVSSやEPSSで脆弱性の深刻度と悪用される確率を確認し、KEVやSSVCなどの情報も用いて自組織の対応区分に落とし込む流れが土台になります。
第一歩としては、資産棚卸を最新化し、対応区分ごとの推奨期限を社内で合意しておくところから始めるのが現実的です。SBOMやASMなどの仕組みは、その運用プロセスに乗せて初めて力を発揮します。
お知らせ
パッチマネジメントや脆弱性の優先順位付けは、インフラエンジニアの仕事内容理解と案件選び、スキル棚卸しに直結する重要な視点です。最新案件情報を確認することで、実務で求められる対応力が見えてきます。
cyseekではフリーランスのITエンジニア向けの案件をご紹介しています。 案件に関する新着情報は、以下のリンクからご覧いただけます。
参照
- (*1)https://www.jpcert.or.jp/research/2010/GPG_Patch_Management_20100531.pdf
- (*2) IPA 独立行政法人 情報処理推進機構 – 脆弱性対策情報データベースJVN iPediaの登録状況 [2026年第1四半期(1月〜3月)]
- (*3) IPA 独立行政法人 情報処理推進機構 – 脆弱性対策情報データベースJVN iPediaの登録状況 [2026年第2四半期(4月〜6月)]
- (*4) IPA 独立行政法人 情報処理推進機構 – Microsoft 製品の脆弱性対策について(2026年7月)
- (*5) IPA 独立行政法人 情報処理推進機構 – 脆弱性対応におけるリスク評価手法のまとめ
- (*6)https://www.meti.go.jp/shingikai/mono_info_service/sangyo_cyber/wg_seido/wg_bunyaodan/software/pdf/011_03_00.pdf
- (*7) https://www.ipa.go.jp/security/controlsystem/ssf7ph0000004lud-att/000051551.pdf
- (*8) https://www.meti.go.jp/meti_lib/report/2023FY/000383.pdf
- (*9) https://www.ipa.go.jp/security/reports/vuln/rcu1hd0000009w26-att/report2025.pdf
- (*10) https://www.ipa.go.jp/security/reports/sme/nl10bi000000fbvc-att/sme-chousa-report2024r1.pdf
- (*11) IPA 独立行政法人 情報処理推進機構 – 「ASM診断および事例集作成業務」報告書について

関連記事
-
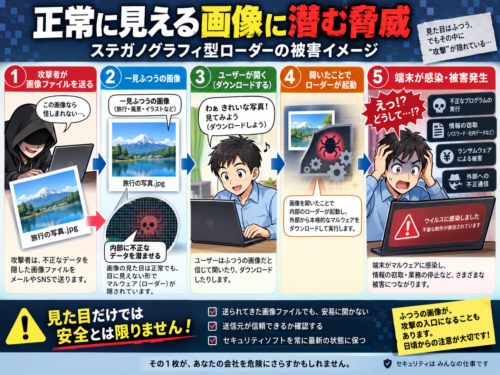
ステガノグラフィで画像ファイルに潜むマルウェアの配信手口と対策
この記事のまとめ ステガノグラフィは、画像などの見た目に問題のないファイルへ別の情報を埋め込む技術で、悪用されるとマルウェアの隠し場所になります。近年は、正規プロセスから読み込まれるローダーがリソース内の暗号化データを復・・・
-

重要インフラを狙うOT/PLC攻撃とは?制御システムが直接乗っ取られる脅威
この記事のまとめ 重要インフラを狙うOT/PLC攻撃は、水道や電力といった生活基盤を支える制御機器そのものが遠隔で乗っ取られる、物理的な被害に直結しうる脅威です。攻撃者はインターネットに露出したPLC(プログラマブル・ロ・・・
-
MFA(多要素認証)とは?パスワード認証の限界から分かる導入メリットと方式選定・運用のポイント
はじめに パスワードだけでアカウントを守る時代は終わりつつあります。攻撃手法が高度になるなかで、MFA(多要素認証)は個人にも組織にも欠かせない防御策となっています。 この記事では、MFAの基本的な仕組みから各方式の違い・・・
-
WAFの仕組みをわかりやすく解説:脆弱性診断との補完関係と導入・運用の要点
はじめに WAFはHTTP通信の内容を詳細に検査し、アプリケーション固有の脅威を食い止める仕組みを持っています。Webサイトやアプリケーションへの攻撃は年々巧妙さを増しており、ネットワーク層の防御だけでは対処しきれない場・・・
-
DDoS攻撃の仕組みと目的をわかりやすく解説:Webサイト運用者・インフラエンジニア向け実践対策ガイド
はじめに:DDoS攻撃はなぜ今も脅威であり続けるのか DDoS攻撃は、複数のコンピューターから大量のアクセスを一斉に送りつけ、Webサイトやサービスを使えなくするサイバー攻撃です。国内では2024年末から2025年初頭に・・・