お役立ちコラム
ステガノグラフィで画像ファイルに潜むマルウェアの配信手口と対策
この記事のまとめ
ステガノグラフィは、画像などの見た目に問題のないファイルへ別の情報を埋め込む技術で、悪用されるとマルウェアの隠し場所になります。近年は、正規プロセスから読み込まれるローダーがリソース内の暗号化データを復号し、メモリ上で本体を展開する手口が観測されています。要点は次の通りです。
- ステガノグラフィ自体は正当な用途もある技術で、透かしなどにも使われます。
- 画像ファイルは一見無害で、拡張子だけでは中身の悪意を判別できません。
- 正規プロセスや画像共有サイトを介した配信で、従来型の対策では検知が難しくなります。
- 多層防御と検知研究、利用者教育を組み合わせた対策が重要です。
ステガノグラフィとマルウェアの基礎
ステガノグラフィの定義と身近な例
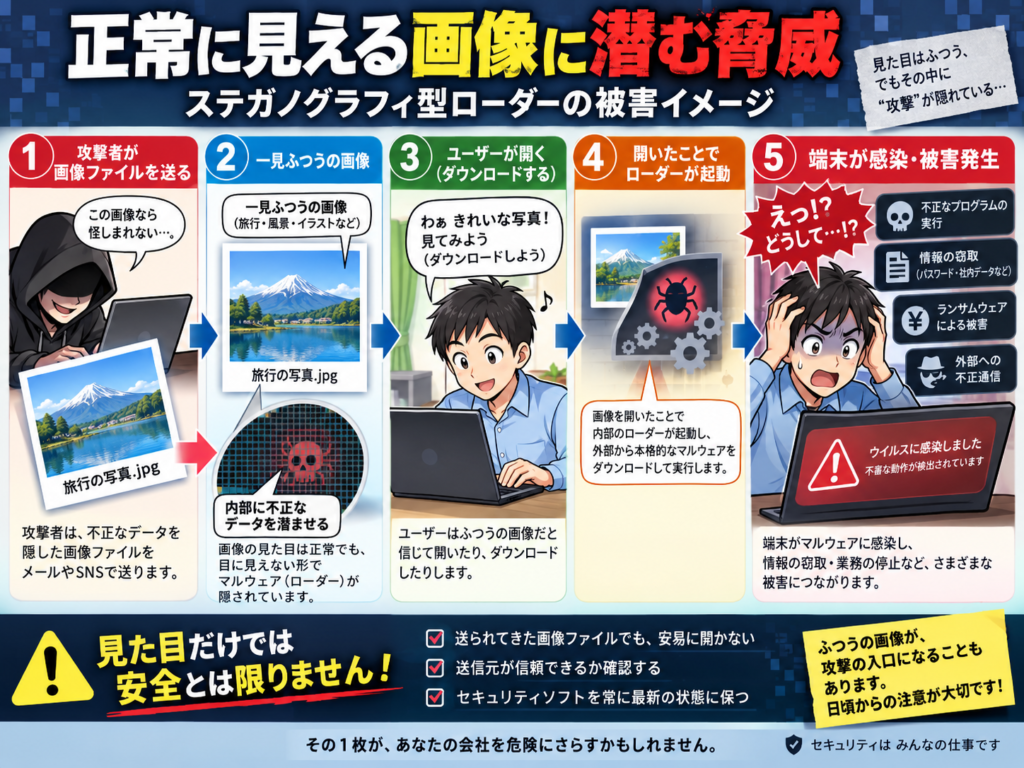
ステガノグラフィは、あるデータの中に別のデータをこっそり埋め込み、外からは埋め込みの存在すら気付かれにくくする技術です。
公的な資料では、入れ物(Cover Data)の中に埋め込みデータ(Embedded Data)を埋め込むことで情報を隠す技術と説明されており、入れ物には画像・音声・動画・テキストといったメディアが使われます(参照*1)。
NIST 由来の資料でも、ステガノグラフィはデータをほかのデータの中に埋め込むことと定義され、例としてデジタル透かしや、画像の中に語句や情報を隠すことが挙げられています(参照*2)。
つまり、技術自体はデジタル透かしなどにも利用されています。読者としては、まず技術そのものと、それを悪用した攻撃を切り分けて理解することが出発点になります。
マルウェアとは何か
マルウェアは、利用者に不利益を与える目的で作られたソフトウェアの総称で、情報の窃取や遠隔操作、ファイルの破壊などを行います。
代表的な感染経路は、メールに添付されたファイルを開く、改ざんされたサイトからダウンロードする、正規に見える文書のマクロを許可する、といったものです。近年は、感染の最初の一歩を担う小さなプログラムを「ローダー」と呼び、本体の悪意あるコードを別ファイルから取り出して起動する分業型の構成が広く見られます。
こうした分業のうえに、ステガノグラフィで隠した本体を画像ファイルから取り出す手口が重なると、途中の通信やファイルだけを見ても悪性の判定が難しくなります。マルウェアを一枚岩の実行ファイルとしてだけ捉えず、部品の組み合わせとして理解する視点が有効です。
画像ファイルが悪用される理由
画像ファイルが選ばれる背景には、日常のやり取りに紛れやすいという事情があります。
技術的な検討でも、ステガノグラフィが検知しにくい理由として、データが隠されているためコードを検出しにくいこと、メディアファイルに埋め込まれるためファイル形式が一見無害であること、圧縮されていると内容の判別や解析に追加の処理が必要になること、動的な挙動が見えにくいことなどが整理されています(参照*1)。
また、NIST 由来のガイドは、ファイル拡張子ではなくファイルヘッダを利用してファイル内容の種類を識別することを分析担当者に求めています(参照*2)。
拡張子が jpg や png であっても中身の安全性は保証されず、拡張子だけで信頼するのは危険だという整理につながります。運用面では、ヘッダやリソース構造まで踏み込んで確認できる仕組みを持てるかが分かれ道になります。
画像に潜むマルウェア配信の仕組み
埋め込みと復号の基本フロー
画像に潜ませる手口は、埋め込み、配信、取り出し、復号、実行という段階を踏みます。
JPCERT/CCが公開した資料では、WinDealerと呼ばれるマルウェアの解析結果として、画像の先頭から0x3000バイトを加算した位置から1バイトずつ進め、あらかじめ決めた16進のパターンと照合して埋め込み位置を探索する仕組みが示されています。同資料は、埋め込まれた DLLが10バイトのキーでXOR復号される流れも記録しています(参照*3)。
この流れが示すのは、画像として正しく表示できるファイルであっても、特定の位置に鍵と対になったデータが埋め込まれていれば、あとから機械的に取り出せるという構造です。画像の見た目や拡張子だけでは、埋め込まれたデータの有無を判断できません。
ローダーによる読み込みと実行
取り出しと復号を担うのが、ローダーと呼ばれる小さなプログラムです。
JPCERT/CCのブログでは、2025年9月にVirusTotalへ投稿されたサンプルを起点として、regsvr32.exeなどの正規プロセスによって「CoreX Loader」が読み込まれ、リソースに埋め込まれたデータをXORとAESで復号し、最終的にPangolin8RAT本体をメモリ上に展開する一連の実行チェーンが整理されています(参照*4)。
正規プロセスから読み込ませる方法は、システムに元から入っている実行ファイルを利用するため、プロセス名だけを見た監視では悪性と判別しづらくなります。メモリ内で本体を展開する点も特徴です。
配信経路(画像共有サイト等の悪用)
埋め込んだ画像は、被害者に届ける経路も工夫されます。
JPCERT/CCがまとめた事例報告では、マクロがダウンロードするUrsnifの本体が画像共有サイトに置かれ、その画像共有サイトにはステガノグラフィでUrsnifなどのファイルを埋め込んだ画像ファイルが設置されていたことが記録されています(参照*5)。
画像共有サイトを経由する事例では、画像取得に見える通信に紛れる可能性があります。画像共有サイトがマルウェアの配送路として使われることがあります。
国内外で観測された実例
WinDealer(LuoYu)による事例
日本を狙った活動として知られる事例に、WinDealerと呼ばれるマルウェアの解析があります。
JPCERT/CCの発表資料では、このマルウェアがセキュリティ製品を回避するためにステガノグラフィを利用しており、追加モジュールがリソース「Bitmap」に格納されている点が示されています。同資料は、画像の先頭から0x3000バイトを加算した位置から1バイトずつ進めて16進のパターンを照合し、埋め込まれたDLLを10バイトのキーでXOR復号する処理を明らかにしました(参照*3)。
Bitmapのようなリソース領域に暗号化データを置く構成では、リソース領域の中身がコードとして復号可能かどうかまで確認する必要があります。
Ursnif配布における画像共有サイトの悪用
国内で対応された事例として、Ursnifの配布に画像共有サイトが使われたインシデントがあります。
JPCERT/CCのインシデント報告では、マクロがダウンロードするUrsnifの本体が画像共有サイトにアップロードされ、その画像共有サイトにはステガノグラフィでUrsnifなどのファイルを埋め込んだ画像ファイルが設置されていたことが記録されています。同報告によれば、JPCERT/CCは不審なコンテンツが設置された画像共有サイトのサービス管理者に対して適切に対応するよう依頼しました(参照*5)。
攻撃への対応では、感染端末の駆除に加え、配送路となったサービスへの対応も行われました。
最新のローダー型攻撃の傾向
近年は、正規プロセスに悪性のローダーを読み込ませ、暗号化された本体を復号する組み合わせが観測されています。
JPCERT/CCのブログでは、regsvr32.exeなどの正規プロセスによって「CoreX Loader」が読み込まれ、リソースに埋め込まれたデータをXORとAESで復号し、最終的にPangolin8RAT本体をメモリ上に展開する一連の実行チェーンが整理されています(参照*4)。
XORとAESを重ねる構成では、復号前のデータだけから中身を判別しにくくなります。正規プロセスがどのファイルを読み、どのようなメモリ操作を行うかという振る舞いも確認対象になります。
検知が難しい理由と検出のアプローチ
従来型検知が効きにくい理由
ステガノグラフィを用いる攻撃は、従来型のウイルス対策製品では取りこぼされやすいことが指摘されています。
公的な検討資料では、ステグウェア(Stegware)と呼ばれる、マルウェアを画像や音声ファイルなどのメディアファイルに隠したものは、従来のウイルス対策製品(antivirus)では検知困難であると整理されています(参照*1)。
従来型のウイルス対策は、既知の悪性コードの特徴や実行時の挙動を手がかりにしますが、画像に埋め込まれた段階の本体はコードとして解釈されず、静止したデータのまま見えます。復号後にメモリ上でだけ悪性コードが姿を現す構成では、ファイルスキャン中心の運用で見落としが生じやすくなります。
フォレンジックにおける検出手法
調査側の手法として、NIST由来のガイドは複数の切り口を挙げています。
このガイドでは、分析担当者がステガノグラフィで埋め込まれたデータを見つけるために使える技法として、同じ画像の複数バージョンの検出、グレースケール画像の存在の特定、メタデータやレジストリの検索、ヒストグラムの使用、ハッシュセットを使った既知のステガノグラフィソフトウェアの検索などが列挙されています。加えて同ガイドは、分析担当者に対し、ファイル拡張子ではなくファイルヘッダを利用してファイル内容の種類を識別することを求めています(参照*2)。
なお国内では、独立行政法人情報処理推進機構がNISTの資料の翻訳版を公開しており、日本語で参照できます。ヘッダ単位の識別と、既知ツールのハッシュ照合を組み合わせることで、拡張子詐称や見た目の偽装をふるい落とす道筋が見えてきます。
AI・機械学習を活用した検知研究
研究段階では、画像形式のままマルウェアを判別しようとする取り組みが進んでいます。
NICTの育成事業であるSecHack365の成果資料では、SWDAIと呼ばれる仕組みが、ステガノ解析(steganalysis)も難読化解除ツールも使わずに、画像形式のままマルウェアを検知できるという方向性が示されています(参照*1)。
画像として与えられた入力に対して直接判定できれば、復号や展開の前段階で疑わしいファイルを取り除ける可能性があります。ただし紹介した内容は研究段階の成果であり、業務利用に落とし込むには、対象データや誤検知の許容範囲を含めた検証が前提になると読み取れます。
利用者と管理者ができる対策
利用者が守るべき基本行動
個々の利用者が実行できる対策の中心は、開く前の一呼吸にあります。
JPCERT/CCの発表資料では、対策として、リンクをクリックしたり、ファイルをダウンロードする前に確認すべきことが提言されています(参照*3)。
ステガノグラフィを使う攻撃であっても、最初の入り口はメールやWebの見慣れた導線であることが多く、送信元や文脈への違和感を検知する行動が突破口を狭めます。ウイルス対策の稼働状況やソフトウェアの更新など、基本的な衛生管理と組み合わせて運用することが土台になります。
管理者の技術的統制
管理者側では、実行の起点を限定する技術的統制が有効です。
国立研究開発法人情報通信研究機構の資料は、対策として、グループポリシーによる「ファイル名を指定して実行」の制御、AppLockerによるスクリプトの利用制限、Microsoft DefenderのApplication ControlによるPowerShellの実行禁止を挙げています(参照*6)。
JPCERT/CCの発表資料は、ネットワーク設定として、Firewallの暗黙の拒否設定、在宅勤務の場合はホスト側でもWindows Firewallの設定による不審な通信の遮断を推奨しています(参照*3)。
これらはWindows環境を前提とした統制であり、業務アプリの互換性や運用負荷を踏まえた設計が欠かせません。実行できるものと通信できる先を絞る二方向で組み立てるのが基本の型です。
アイコン偽装等の周辺手口への注意
画像そのものへの埋め込みだけでなく、画像に見せかける工夫にも注意が必要です。
JPCERT/CCのブログでは、縮小表示プレビューに偽装したアイコンを見せられた利用者の関心が、ファイルの種類ではなく縮小表示されたコンテンツに向き、その内容の妥当さからファイルを開いてよいかを判断してしまいがちだと指摘されています(参照*7)。
縮小表示に頼った判断は、実行形式の見落としにつながりやすくなります。ファイルの正体は、見た目のアイコンではなく、プロパティや詳細表示でファイルの種類を確認することがポイントです。
おわりに
画像ファイルに情報を潜ませるステガノグラフィは、透かしのような正当な用途がある一方で、マルウェアの本体や設定値を隠す道具としても使われてきました。国内外の公的な事例では、画像共有サイトを経由した配送や、正規プロセスから読み込まれるローダーがXORやAESで復号する構成が観測され、従来のファイルスキャン中心の防御では取りこぼしやすいことが分かります。
対策は一つの製品や一つの行動だけでは完結せず、利用者の確認行動、実行と通信を絞る技術的統制、ヘッダに基づく識別やハッシュ照合といったフォレンジック、画像形式のまま判定する研究の進展を、多層で重ねていく姿勢が求められます。手口の抽象度を上げて理解し、自分の環境で確認すべき点を洗い出すことがポイントです。
お知らせ
ステガノグラフィやマルウェア、画像ファイルのリスクを把握することは、インフラエンジニアが案件選びやスキル棚卸しで求められるセキュリティ観点を養う第一歩です。実務での対策やログ調査の理解も不可欠です。
cyseekではフリーランスのITエンジニア向けの案件をご紹介しています。
案件に関する新着情報は、以下のリンクからご覧いただけます。
参照

関連記事
-
パッチマネジメントで脆弱性の優先順位を決める実務プロセス
この記事のまとめ すべての脆弱性に即対応することは現実的ではありません。パッチマネジメントで脆弱性の優先順位を決めるには、深刻度・悪用状況・自組織の資産重要度を組み合わせて判断し、決められたプロセスに沿って運用へ落とし込・・・
-

重要インフラを狙うOT/PLC攻撃とは?制御システムが直接乗っ取られる脅威
この記事のまとめ 重要インフラを狙うOT/PLC攻撃は、水道や電力といった生活基盤を支える制御機器そのものが遠隔で乗っ取られる、物理的な被害に直結しうる脅威です。攻撃者はインターネットに露出したPLC(プログラマブル・ロ・・・
-
MFA(多要素認証)とは?パスワード認証の限界から分かる導入メリットと方式選定・運用のポイント
はじめに パスワードだけでアカウントを守る時代は終わりつつあります。攻撃手法が高度になるなかで、MFA(多要素認証)は個人にも組織にも欠かせない防御策となっています。 この記事では、MFAの基本的な仕組みから各方式の違い・・・
-
WAFの仕組みをわかりやすく解説:脆弱性診断との補完関係と導入・運用の要点
はじめに WAFはHTTP通信の内容を詳細に検査し、アプリケーション固有の脅威を食い止める仕組みを持っています。Webサイトやアプリケーションへの攻撃は年々巧妙さを増しており、ネットワーク層の防御だけでは対処しきれない場・・・
-
DDoS攻撃の仕組みと目的をわかりやすく解説:Webサイト運用者・インフラエンジニア向け実践対策ガイド
はじめに:DDoS攻撃はなぜ今も脅威であり続けるのか DDoS攻撃は、複数のコンピューターから大量のアクセスを一斉に送りつけ、Webサイトやサービスを使えなくするサイバー攻撃です。国内では2024年末から2025年初頭に・・・