お役立ちコラム
-
パッチマネジメントで脆弱性の優先順位を決める実務プロセス
この記事のまとめ すべての脆弱性に即対応することは現実的ではありません。パッチマネジメントで脆弱性の優先順位を決めるには、深刻度・悪用状況・自組織の資産重要度を組み合わせて判断し、決められたプロセスに沿って運用へ落とし込・・・
-
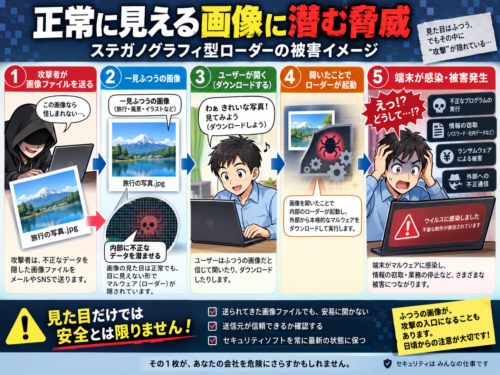
ステガノグラフィで画像ファイルに潜むマルウェアの配信手口と対策
この記事のまとめ ステガノグラフィは、画像などの見た目に問題のないファイルへ別の情報を埋め込む技術で、悪用されるとマルウェアの隠し場所になります。近年は、正規プロセスから読み込まれるローダーがリソース内の暗号化データを復・・・
-
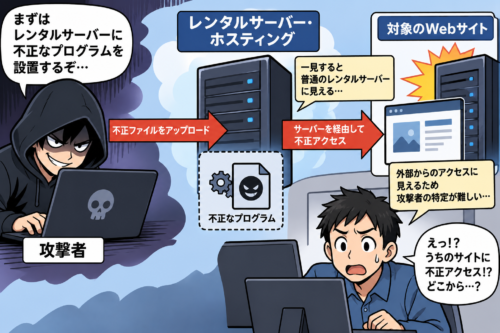
レンタルサーバー・ホスティングの不正アクセスとは?借りる基盤の管理責任
この記事のまとめ レンタルサーバーやホスティングを利用していても、借りている基盤の中で自社が置いたコンテンツやアカウントの管理責任は利用者側に残ります。公的機関が公表した指導事例では、コンテンツ管理システム(CMS)の脆・・・
-
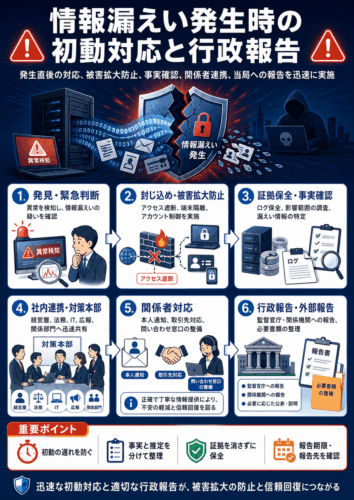
情報漏えい発生時の初動対応と行政報告──インシデント後に問われる「対応の巧拙」
この記事のまとめ 情報漏えいが起きたときの初動対応と行政報告は、被害の拡大を防ぎ、組織の信頼を守るための要になります。個人情報保護法は報告対象や枠組みを定めており、公表・行政報告・通報窓口の整備という組織対応の巧拙が、事・・・
-
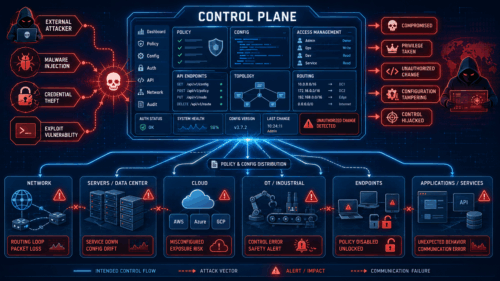
コントロールプレーンを狙う攻撃とは?「管理する側のシステム」が突かれる新たな侵入経路
この記事のまとめ コントロールプレーンとは、システム全体の設定や動作を指示する管理レイヤーのことです。攻撃者は利用者端末ではなく、より上位で全体を制御できるこの領域を直接狙う傾向を強めており、侵入経路の把握と分離設計が急・・・
-

重要インフラを狙うOT/PLC攻撃とは?制御システムが直接乗っ取られる脅威
この記事のまとめ 重要インフラを狙うOT/PLC攻撃は、水道や電力といった生活基盤を支える制御機器そのものが遠隔で乗っ取られる、物理的な被害に直結しうる脅威です。攻撃者はインターネットに露出したPLC(プログラマブル・ロ・・・
-
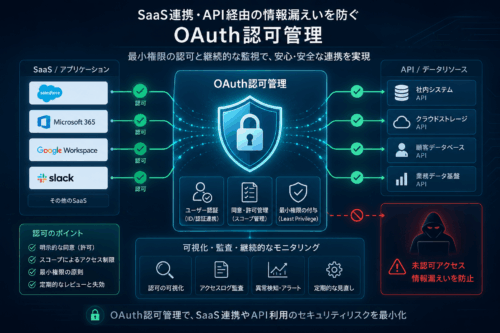
SaaS連携リスクとAPI情報漏えいを防ぐ実務:OAuth認可管理・最小権限・棚卸しの要点
この記事のまとめ SaaS連携リスクとAPI情報漏えいを抑える鍵は、OAuth認可管理を運用の中心に据えることです。連携先の一箇所が侵害されるだけで顧客側の基盤に直接アクセスされる事例が確認されており、権限の付与と回収を・・・
-

ゼロデイ攻撃・Nデイ攻撃とは?脆弱性公表後に危険が増す理由とパッチマネジメント実務
この記事のまとめ 脆弱性を突く攻撃は、公表の前後で性質が大きく変わります。ゼロデイ攻撃とNデイ攻撃の違いを押さえ、公表後に危険が高まる理由を理解することが、被害を防ぐ第一歩です。 ゼロデイ攻撃は修正プログラムが未提供の段・・・
-
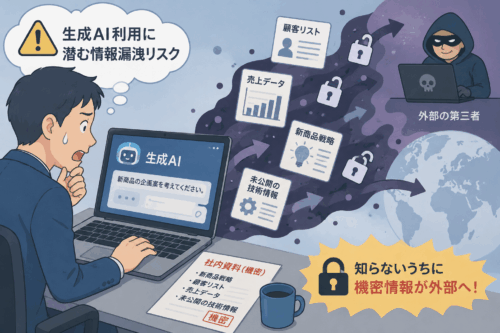
生成AI業務利用で起こる情報漏えいリスクとAI利用ルール整備の実務:プロンプトインジェクション対策まで
この記事のまとめ 生成AIを業務で使う際の情報漏えいリスクは、攻撃者側の問題とは別に、従業員が入力する情報や利用環境から生じる論点として整理する必要があります。IPAの情報セキュリティ10大脅威2026では、AIの利用を・・・
-
SBOM(ソフトウェア部品表)とは?ソフトウェアサプライチェーンの新たな守り方と脆弱性管理の実務
はじめに 現代のソフトウェアは多数の部品(コンポーネント)を組み合わせて構築されており、その構成を正確に把握できなければ、脆弱性への対処が後手に回ります。ソフトウェアサプライチェーンを狙った攻撃が深刻化するなかで、各部品・・・