お役立ちコラム
-

情報漏えい発生時の初動対応と行政報告──インシデント後に問われる「対応の巧拙」
この記事のまとめ 情報漏えいが起きたときの初動対応と行政報告は、被害の拡大を防ぎ、組織の信頼を守るための要になります。個人情報保護法は報告対象や枠組みを定めており、公表・行政報告・通報窓口の整備という組織対応の巧拙が、事・・・
-

コントロールプレーンを狙う攻撃とは?「管理する側のシステム」が突かれる新たな侵入経路
この記事のまとめ コントロールプレーンとは、システム全体の設定や動作を指示する管理レイヤーのことです。攻撃者は利用者端末ではなく、より上位で全体を制御できるこの領域を直接狙う傾向を強めており、侵入経路の把握と分離設計が急・・・
-

重要インフラを狙うOT/PLC攻撃とは?制御システムが直接乗っ取られる脅威
この記事のまとめ 重要インフラを狙うOT/PLC攻撃は、水道や電力といった生活基盤を支える制御機器そのものが遠隔で乗っ取られる、物理的な被害に直結しうる脅威です。攻撃者はインターネットに露出したPLC(プログラマブル・ロ・・・
-

SaaS連携リスクとAPI情報漏えいを防ぐ実務:OAuth認可管理・最小権限・棚卸しの要点
この記事のまとめ SaaS連携リスクとAPI情報漏えいを抑える鍵は、OAuth認可管理を運用の中心に据えることです。連携先の一箇所が侵害されるだけで顧客側の基盤に直接アクセスされる事例が確認されており、権限の付与と回収を・・・
-

ゼロデイ攻撃・Nデイ攻撃とは?脆弱性公表後に危険が増す理由とパッチマネジメント実務
この記事のまとめ 脆弱性を突く攻撃は、公表の前後で性質が大きく変わります。ゼロデイ攻撃とNデイ攻撃の違いを押さえ、公表後に危険が高まる理由を理解することが、被害を防ぐ第一歩です。 ゼロデイ攻撃は修正プログラムが未提供の段・・・
-

生成AI業務利用で起こる情報漏えいリスクとAI利用ルール整備の実務:プロンプトインジェクション対策まで
この記事のまとめ 生成AIを業務で使う際の情報漏えいリスクは、攻撃者側の問題とは別に、従業員が入力する情報や利用環境から生じる論点として整理する必要があります。IPAの情報セキュリティ10大脅威2026では、AIの利用を・・・
-
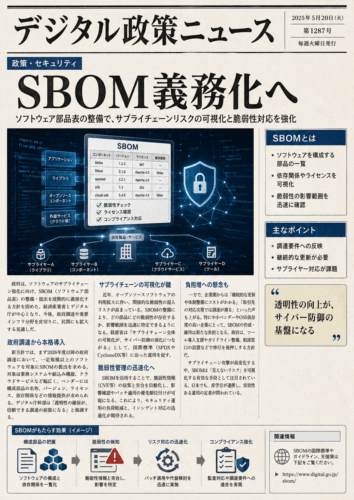
SBOM(ソフトウェア部品表)とは?ソフトウェアサプライチェーンの新たな守り方と脆弱性管理の実務
はじめに 現代のソフトウェアは多数の部品(コンポーネント)を組み合わせて構築されており、その構成を正確に把握できなければ、脆弱性への対処が後手に回ります。ソフトウェアサプライチェーンを狙った攻撃が深刻化するなかで、各部品・・・
-
AIエージェントを悪用したサイバー攻撃とは?自律型攻撃の脅威とランサムウェア対策の要点
はじめに AIエージェントの悪用による自律型サイバー攻撃が現実の脅威となりつつあります。偵察から侵入、ランサムウェアの実行までを人間の介在なしに完結させる攻撃が予測されており、従来の防御体制では対応が追いつかなくなるおそ・・・
-
能動的サイバー防御とは?2026年施行のサイバー対処能力強化法で企業対応はどう変わるか
はじめに 従来の「守り」だけでは被害を食い止められない局面が増えており、国家が関与するサイバー攻撃が相次いでいます。こうした危機感を背景に、2025年5月にサイバー対処能力強化法が成立し、2026年から段階的に施行されま・・・
-
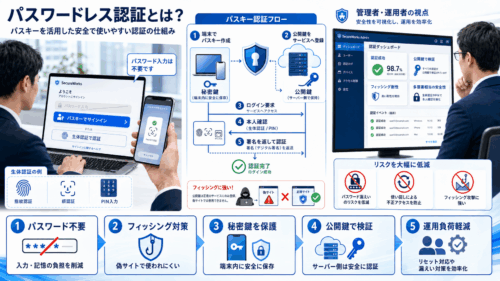
パスキー導入の全体像: パスワードレス認証の仕組み・メリット・注意点と最新動向
はじめに パスワードの使いまわし率は依然として8割を超えており、フィッシング被害も深刻さを増しています。こうした状況のなかで、パスワードそのものを使わないパスワードレス認証の手段として「パスキー」への関心が高まっています・・・